
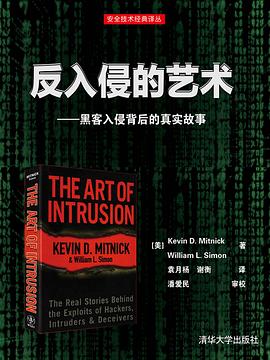
反入侵的艺术——黑客入侵背后的真实故事 pdf epub mobi txt 电子书 下载 2026
- 黑客
- 计算机
- 安全
- 米特尼克
- 社会工程学
- 入侵
- 网络生活
- 信息安全
- 黑客入侵
- 真实故事
- 网络安全
- 技术揭秘
- 数字世界
- 信息安全
- 反入侵
- 科技探索
- 网络犯罪
- 黑客文化

具体描述
四个志同道合的伙伴用口袋大小的计算机在拉斯维加大把挣钱。一个无聊的加拿大年轻人居然能顺风顺水地非法访问南部的一家银行。几个毛头小子受到蛊惑,被拉登手下的恐怖分子征召去攻击LockheedMaritn公司!
这些都是真实故事!都是作者Kevin D. Mitnick与黑客面谈后,根据他们的真实经历撰写的。事实上,《反入侵的艺术——黑客入侵背后的真实故事》中多个故事的主人公都对传奇大师Mitnick顶礼膜拜,视其为偶像和英雄,所以也愿意推心置腹,道出埋在心底多年的隐秘故事。
攻击行为其实是可以防范的!Mitnick在每个故事之后做了专业分析。Mitnick是推荐安全措施的不二人选。Mitnick对黑客的才气与顽强精神有 深入的了解,在《反入侵的艺术——黑客入侵背后的真实故事》中,他将一生积累的丰富技能和盘托出,指导你弄清入侵者的手段,帮你筑起固若金汤的安全防线。
如果读者是自己所在单位的安全负责人,《反入侵的艺术——黑客入侵背后的真实故事》中的故事完全可能在你管辖的领域内发生。害怕国家安全官员深夜造访吗?对在真实生活中与黑客斗智斗勇的故事感兴趣吗?请认真阅读本书,并在自己管辖的范围内加以防范吧!
作者简介
Kevin D. Mitnick (凯文•米特尼克)曾是“黑客”的代名词,他开创了“社会工程学”,是历史上最令FBI头痛的计算机顽徒之一,商业和政府机构都惧他三分;米特尼克的黑客生涯充满传奇,15岁就成功侵入北美空中防务指挥系统,翻遍了美国指向前苏联及其盟国的所有核弹头的数据资料。之后,防守最严密的美国网络系统(美国国防部、五角大楼、中央情报局、美国国家税务局、纽约花旗银行)都成了他闲庭信步之处。米特尼克也是全球首个遭到通缉和逮捕的黑客,出狱后曾一度被禁用计算机和互联网,甚至包括手机和调制解调器。
后来,米特尼克金盆洗手,洗心革面,成了全球广受欢迎的计算机安全专家之一,担任多家企业的安全顾问,并与他人合作成立了洛杉矶咨询公司Defensive Thinking。米特尼克曾登上CourtTV、“早安,美国”、“60分钟”、CNN的“头条新闻”等电视节目,也曾在洛杉矶的KFIAM 640主持每周一次的访谈节目。米特尼克的文章散见于各大新闻杂志和行业杂志,他已多次在重要活动上发表主题演讲。
目录信息
1.1 研究 2
1.2 黑客技术日趋成熟 4
1.3 重写代码 6
1.4 重回赌场—— 进入实战 8
1.5 新方法 11
1.6 发起新一轮的攻击 12
1.7 落网 15
1.8 结局 17
1.9 启示 18
1.10 对策 19
1.11 小结 20
第2章 当恐怖分子来袭时 21
2.1 恐怖主义者投下诱饵 23
2.2 今晚的猎物:SIPRNET 26
2.3 令人担心的时刻来了 27
2.4 Comrade被捕 28
2.5 调查Khalid 30
2.5.1 恐怖组织Harkatul-Mujahideen 32
2.5.2 9•11以后 32
2.5.3 入侵白宫 33
2.5.4 结局 37
2.5.5 5年以后 38
2.5.6 到底有多刺激 39
2.6 启示 40
2.7 对策 42
2.8 小结 44
第3章 来自德克萨斯监狱的入侵 45
3.1 监狱里:认识了计算机 45
3.2 不一样的联邦监狱 47
3.3 William获取“城堡”钥匙 47
3.4 安全上网 49
3.5 解决方法 50
3.6 差点被抓 52
3.7 千钧一发 53
3.8 成长历程 54
3.9 重返自由世界 55
3.10 启示 57
3.11 对策 58
3.12 小结 61
第4章 警方与入侵黑客的较量 63
4.1 入侵电话系统 64
4.2 入侵法院计算机系统 65
4.3 旅馆来客 66
4.4 大门开启 67
4.5 守卫 69
4.6 处于监视之中 72
4.7 包围 74
4.8 过去 74
4.9 登上新闻节目 75
4.10 被捕 75
4.11 好运不再 76
4.12 入侵监禁所电话系统 77
4.13 打发时光 79
4.14 他们目前的工作状况 80
4.15 启示 80
4.16 对策 81
4.17 小结 82
第5章 黑客中的绿林好汉 83
5.1 援救 83
5.2 个人历史回顾 84
5.3 午夜会面 85
5.4 入侵美国电信巨头MCI Worldcom 90
5.5 在微软公司内部 90
5.6 英雄,但非圣人:攻击《纽约时报》 91
5.7 Adrian的过人之处 96
5.8 唾手可得的信息 98
5.9 这些日子 98
5.10 启示 100
5.11 对策 100
5.12 小结 103
第6章 渗透测试中的智慧与愚昧 105
6.1 寒冬 106
6.1.1 初次会晤 106
6.1.2 基本规则 107
6.1.3 攻击 108
6.1.4 灯火管制 111
6.1.5 语音信箱泄漏 112
6.1.6 最终结果 112
6.2 惊险游戏 113
6.2.1 结合的规则 114
6.2.2 计划 115
6.2.3 攻击 116
6.2.4 工作中的IOphtCrack 117
6.2.5 访问 118
6.2.6 报警 119
6.2.7 幽灵 120
6.2.8 未遭遇挑战 121
6.2.9 暖手游戏 121
6.2.10 测试结束 122
6.3 回顾 123
6.4 启示 123
6.5 对策 124
6.6 小结 125
第7章 银行是否绝对可靠 127
7.1 遥远的爱沙尼亚 127
7.1.1 Perogie银行 129
7.1.2 个人观点 130
7.2 远距离的银行黑客 131
7.2.1 黑客是学出来的,不是天生的 131
7.2.2 入侵银行 133
7.2.3 你对瑞士银行账户感兴趣吗 135
7.2.4 结局 136
7.3 启示 136
7.4 对策 137
7.5 小结 138
第8章 知识产权并不安全 141
8.1 为时长达两年的黑客攻击 142
8.1.1 一颗探险之星 143
8.1.2 CEO的计算机 146
8.1.3 入侵CEO的计算机 146
8.1.4 CEO发现了黑客入侵 148
8.1.5 获取应用程序的访问权 149
8.1.6 被人察觉 151
8.1.7 返回敌方领地 152
8.1.8 此地不再留 152
8.2 Robert,垃圾邮件发送者之友 153
8.2.1 获取邮件列表 154
8.2.2 色情作品盈利颇丰 155
8.2.3 Robert是条汉子 156
8.2.4 软件的诱惑 157
8.2.5 发现服务器名称 158
8.2.6 Helpdesk.exe的小帮助 159
8.2.7 黑客的锦囊妙计:“SQL注入”攻击 161
8.2.8 备份数据的危险 165
8.2.9 口令观测 167
8.2.10 获取完整访问权限 167
8.2.11 把代码发回家 168
8.3 共享:一个破解者的世界 169
8.4 启示 172
8.5 对策 173
8.5.1 公司防火墙 173
8.5.2 个人防火墙 173
8.5.3 端口扫描 174
8.5.4 了解你的系统 174
8.5.5 事故应变和警告 175
8.5.6 检查应用程序中经过授权的改动 175
8.5.7 许可 175
8.5.8 口令 176
8.5.9 第三方软件 176
8.5.10 保护共享空间 177
8.5.11 避免DNS猜测 177
8.5.12 保护Microsoft SQL服务器 177
8.5.13 保护敏感文件 177
8.5.14 保护备份 178
8.5.15 免遭MS SQL注入攻击 178
8.5.16 利用Microsoft VPN服务 178
8.5.17 移除安装文件 179
8.5.18 重命名管理员账户 179
8.5.19 让Windows更健壮—— 避免存储某些凭证 179
8.5.20 深度防御 179
8.6 小结 180
第9章 人在大陆 183
9.1 伦敦的某个地方 183
9.1.1 潜入 184
9.1.2 映射网络 185
9.1.3 确定一个路由器 186
9.1.4 第二天 187
9.1.5 查看3COM设备的配置 189
9.1.6 第三天 189
9.1.7 关于“黑客直觉”的一些想法 194
9.1.8 第四天 195
9.1.9 访问公司的系统 198
9.1.10 达到目标 201
9.2 启示 202
9.3 对策 202
9.3.1 临时解决方案 203
9.3.2 使用高端口 203
9.3.3 口令 203
9.3.4 确保个人便携式计算机的安全 203
9.3.5 认证 204
9.3.6 过滤不必要的服务 204
9.3.7 强化管理 204
9.4 小结 205
第10章 社交工程师的攻击手段以及相应的防御措施 207
10.1 社交工程典型案例 208
10.2 启示 216
10.2.1 角色的陷阱 217
10.2.2 信任度 217
10.2.3 迫使攻击目标进入角色(反转角色) 218
10.2.4 偏离系统式思维 218
10.2.5 顺从冲动 219
10.2.6 乐于助人 219
10.2.7 归因 220
10.2.8 喜好 220
10.2.9 恐惧 221
10.2.10 抗拒 221
10.3 对策 222
10.3.1 培训指导方针 222
10.3.2 如何对付社交工程师 223
10.3.3 值得注意:家里的操纵者—— 孩子 225
10.4 小结 226
第11章 小故事 229
11.1 消失不见的薪水支票 229
11.2 欢迎来到好莱坞,天才小子 230
11.3 入侵软饮料售货机 231
11.4 沙漠风暴中陷入瘫痪的伊拉克陆军 232
11.5 价值逾十亿美元的购物券 234
11.6 德克萨斯扑克游戏 235
11.7 追击恋童癖者的少年 236
11.8 你甚至不必当一名黑客 238
· · · · · · (收起)
读后感
首先,这不是一本技术书,你不能指望从里面找到一些小hack然后拿来到机器上比量比量。其次,这不是一本小说,你也不能指望从里面找到惊心动魄的黑客传奇。 那么我们免费或者付费地捧起这样一本书,花时间去读它,能获得些什么呢?我觉得如果有的话,就是一些思考问题的...
评分当时刚开始计算机的二学位。偶尔在图书馆找到这么一本书《入侵的艺术》,第一个故事便让我着迷,讲一群人破译老虎机的故事,当时就想:靠!这群家伙太厉害了! 把它当本故事书看,你会发现书中的故事很吸引人。至少我当时很迷恋这些,这本书让我那是彻底爱上了黑...
评分这本书不是一个技术极客书,是一个对于现实世界的安全管理和社会工程学的各种实践经验总结。推荐看看,这本书可能会让你学会更发散的思考,更多角度的看待一个问题,在作者的传奇经历的吸引力下,看起来也并不枯燥,推荐火车上看看,3星。
评分说它是技术书吧,书里的技术讲得不深入,让人读得不爽。 说它是给非技术的读者看吧,又缺少让人明了的图片说明。 总之,这本书很一般。
评分首先,这不是一本技术书,你不能指望从里面找到一些小hack然后拿来到机器上比量比量。其次,这不是一本小说,你也不能指望从里面找到惊心动魄的黑客传奇。 那么我们免费或者付费地捧起这样一本书,花时间去读它,能获得些什么呢?我觉得如果有的话,就是一些思考问题的...
用户评价
这本书的文笔有一种独特的张力,冷静中蕴含着激情,精确中又不失文学性。阅读过程中,我经常需要停下来,反复琢磨某几个描述精准的比喻,它们将抽象的加密算法或者数据包的流动,转化为我可以直观感受到的画面。它成功地将一个原本晦涩的领域,转化成了一场全民可以参与的智力冒险。更难能可贵的是,作者似乎有一种天赋,能够精准地把握住不同时代背景下,技术如何反哺社会,又如何挑战既有秩序。读到某些关于早期网络拓荒者的故事时,你会感受到那种纯粹的创造欲和探索精神;而读到后期的企业级对抗时,又会感受到那种冷峻的商业和国家利益的交织。这种跨越时间维度的叙事,让整本书的格局远超一本简单的“技术回顾录”。
评分初次翻开这本书时,我有些担心它会过于偏向技术教程,但事实证明我的担忧完全是多余的。这本书更像是一部精彩的社会观察录,只不过观察的介质是互联网。它以一种非常人性化的视角,解构了信息安全领域那些高高在上的概念。比如,当作者描述一个看似无懈可击的系统是如何被一个微小的、几乎被所有人忽略的“人性的弱点”所攻破时,那种震撼是巨大的。这提醒了我们,无论技术发展到何种程度,最终的战场往往还是人的心智和注意力。我尤其欣赏作者在处理法律和道德灰色地带时的审慎态度。他既没有美化非法行为,也没有一味地进行道德批判,而是客观地呈现了技术发展与监管滞后之间的张力。对于任何关心数据隐私、网络主权以及未来社会形态的朋友来说,这本书提供了极其宝贵的思想原料。
评分这本书的叙事方式真是引人入胜,仿佛一下子把我拽入了那个充满未知和挑战的数字世界。作者在描述那些复杂的技术细节时,并没有使用生硬的术语,而是巧妙地融入了大量生动的场景和人物互动。读起来完全没有一般技术书籍的枯燥感,更像是在追一部高智商的悬疑剧。尤其让我印象深刻的是,书中对攻防双方心理的刻画入木三分。你会真切地感受到,每一次代码的敲击,每一次防火墙的试探,背后都蕴含着深刻的策略和人性博弈。那种紧张感,那种“你以为你赢了,但其实我早有后手”的智力较量,读起来酣畅淋漓。作者对于网络安全伦理的探讨也相当深刻,让人在惊叹于黑客高超技巧的同时,也会反思技术应用的边界和责任。总体来说,它成功地架起了一座桥梁,让非专业人士也能窥见网络深层世界的脉络与魅力。
评分我得说,这本书的结构安排非常具有匠心。它不是简单地罗列案例,而是通过一系列精心挑选的“事件碎片”,串联起一条关于数字安全演进的历史线索。我特别喜欢作者在叙事中穿插的那些“幕后花絮”,那些关于工具开发背后的灵感碰撞、团队合作中的意见分歧,甚至是主角们日常生活的片段。这些细节极大地丰富了“黑客”这个群体的形象,让他们不再是刻板印象中的冷漠代码匠,而是有血有肉、有动机、有挣扎的个体。书中的节奏控制得极佳,时而急促紧张,时而沉静内省。高潮部分的描述,那种信息爆炸和系统崩溃的临界点,简直让人手心冒汗,恨不得能直接参与到那场无声的战争中去。这本书的价值在于,它不仅展示了“如何做”(或者说“他们是如何做的”),更深层次地探讨了“为何如此”——对权力结构、信息自由的渴望,这些驱动力才是故事真正的核心。
评分我向来对那些试图揭秘“神秘领域”的书籍抱持谨慎态度,很多都沦为了哗众取宠的工具。然而,这本书展现出了极高的专业素养和责任感。它不是在渲染恐惧,而是在提供洞察力。作者处理信息披露的尺度把握得非常精准,既保证了故事的真实性和震撼力,又避免了成为不负责任的“黑客指南”。书中对于“防御者”和“攻击者”角色转换的探讨,尤其发人深省。它展示了在信息时代,组织和个人必须如何建立一种动态的、持续学习的安全思维模式,而不是仅仅依赖一劳永逸的工具。这本书的价值不在于它教你如何破解什么,而在于它教会你如何思考——思考系统的边界、思考信任的成本、以及思考信息流动的权力分配。读完后,我感觉自己对每天接触到的网络世界,都有了一种全新的、更加审慎的认知。
评分主要也就是一堆段子
评分翻译太差了,看得我几次三番差点睡着。书本身还是很有意思的,想做一个好的社会工程师,要有技术背景,要能收集信息,要有大局观还要演技好,真想成为这样的人啊
评分感觉上将会挺刺激的,实际就那样吧。
评分感觉上将会挺刺激的,实际就那样吧。
评分主要也就是一堆段子
相关图书

本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 book.quotespace.org All Rights Reserved. 小美书屋 版权所有