

具体描述
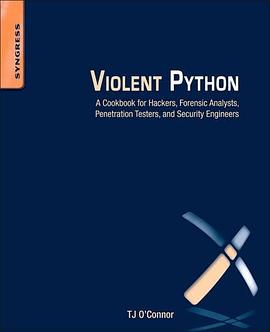
"Violent Python" shows you how to move from a theoretical understanding of offensive computing concepts to a practical implementation. Instead of relying on another attacker's tools, this book will teach you to forge your own weapons using the Python programming language. This book demonstrates how to write Python scripts to automate large-scale network attacks, extract metadata, and investigate forensic artifacts. It also shows how to write code to intercept and analyze network traffic using Python, craft and spoof wireless frames to attack wireless and Bluetooth devices, and how to data-mine popular social media websites and evade modern anti-virus.
作者简介
参编作者——Robert Frost
2011 年 Robert Frost 毕业于美国军事学院,随后成为一名陆军通信兵。他以优异的成绩获 得了计算机科学的理学学士学位,其毕业论文主要关注于开源信息的收集。在 2011 年度电子 防御练习赛中,由于他规避规则的能力,Rob 个人被公认为国家锦标赛团队中最优秀的两名 成员之一。Rob 也参加并赢得了多次电子安全竞赛。
技术编辑——Mark Baggett
Mark Baggett 是 SANS 的认证讲师,担任了 SANS 的渗透测试课程体系中多门课程的授 课任务。Mark 是提供应急响应和渗透测试服务的深度防御公司的首席顾问和创始人。目前他 是 SANS 防御部门的技术指导教师,专注于把 SANS 的资源实际应用于提升军事能力的方 向。 Mark 在跨国公司和财富 1000 强企业中拥有多个信息安全职位。他曾经是一名软件开发 者、网络和系统工程师、安全管理员和 CISO(首席信息安全官)。作为一名首席信息安全 官,Mark 对信息安全策略的制定、遵守情况、应急事件的响应,以及其他信息安全操作负 责。Mark 掌握当前在销售、实现和支持信息安全时,信息安全专家所面临挑战的第一手资 料。Mark 也是信息安全社区中的一名活跃成员,是 Greater Augusta ISSA 的创始人兼总裁。 他拥有包括 SANS 声誉卓著的 GSE 在内的多张认证证书。Mark 的个人博客中对多个安全主 题均有涉猎,其地址为:http://www.pauldotcom.com。
目录信息
读后感
中文翻译(非官方) [https://www.gitbook.com/book/wizardforcel/violent-python/details] ==========================================================================================================================================================
评分中文翻译(非官方) [https://www.gitbook.com/book/wizardforcel/violent-python/details] ==========================================================================================================================================================
评分本书其实主要讲的还是一些网络安全知识和基本的黑客技巧入门,偏应用场景(当然作者讲解的应用场景非常丰富也非常清楚),只是使用Python及其丰富的第三方库作为一些“”黑客“”功能的具体实现,体现了Python的低复杂度和简洁高效,每一章其实可以再深入的挖掘,抱着学习的心...
评分中文翻译(非官方) [https://www.gitbook.com/book/wizardforcel/violent-python/details] ==========================================================================================================================================================
评分本书其实主要讲的还是一些网络安全知识和基本的黑客技巧入门,偏应用场景(当然作者讲解的应用场景非常丰富也非常清楚),只是使用Python及其丰富的第三方库作为一些“”黑客“”功能的具体实现,体现了Python的低复杂度和简洁高效,每一章其实可以再深入的挖掘,抱着学习的心...
用户评价
这本书的价值在于,它成功地将“脚本语言”Python提升到了“系统工具”的高度。在我看来,它更像是一本关于如何用Python进行“数字渗透”的指南,这里的“渗透”更多是指深入到复杂系统的内部去理解和操作。作者在探讨如何构建定制化的网络扫描器时,其严谨的步骤分解和对潜在错误的预见性处理,让人不得不佩服其深厚的实战功底。它教会了我如何构建一个健壮的、能抵御意外中断的自动化流程,而不是那种写完就跑,出了问题就束手无策的“一次性脚本”。尤其是关于内存操作和进程间通信的章节,它清晰地勾勒出了Python在操作系统层面的能力边界,并提供了跨越这些边界的方法论。这本书的排版和图示也非常清晰,使得那些原本晦涩难懂的技术概念变得触手可及。对于那些渴望从“Python用户”晋升为“Python架构师”的人来说,这本书无疑是一份不可多得的加速器,它帮你省去了大量摸索和试错的时间,直接上手核心的、高价值的技术点。
评分我一直认为,优秀的编程书应该像一本精密的工具箱,里面装的不是花架子上的装饰品,而是真正能拧动螺丝、扳开阀门的实用工具。《暴力Python》无疑就是这样一个工具箱,而且里面的工具都打磨得锃亮。这本书最吸引我的地方在于它对性能和效率的极致追求。在讨论进程和线程并发处理时,作者没有满足于标准的库函数调用,而是深入探讨了GIL(全局解释器锁)对Python并发的影响,并给出了绕过或优化这些限制的实际策略。这种对技术细节的深挖,让这本书的价值远远超出了入门级别。对于我这种对底层运作原理有探究欲的读者来说,这简直是如获至宝。书中还穿插了许多关于如何利用Python与其他系统(如C/C++库)进行高效互操作的技巧,这些都是在主流教程中很少能看到的“硬核”内容。阅读过程中,我甚至会时不时地停下来,思考作者给出的解决方案是否还有其他优化空间,这种启发性的阅读体验非常难得。
评分这本《暴力Python》的书名简直是抓人眼球,我一开始还以为是本关于黑客技术的实战手册,毕竟“暴力”这个词在技术圈里总带着点刺激的意味。拿到手后才发现,这本书的切入点其实非常巧妙和务实。它并没有走那些花里胡哨的捷径,而是深入浅出地讲解了如何用Python这门语言的强大能力去处理那些看似棘手的系统级任务。比如,书中对网络数据抓取和解析的讲解,那叫一个细致入微,从最初的请求库选择到后来的正则表达式匹配,每一步的逻辑推演都清晰可见。我特别欣赏作者在介绍如何构建自动化脚本那一部分的叙述方式,它不是简单地堆砌代码,而是着重于“为什么”要这么写,让读者真正理解底层原理,而不是停留在表面的“会用”。对于那些想把Python从日常办公工具升级到系统级效率助手的读者来说,这本书绝对是一剂强效的催化剂,它教会你的不是简单的代码语法,而是一种用代码解决复杂问题的思维框架,那种感觉就像是拿到了一把万能钥匙,可以打开很多过去觉得封闭的系统之门。这本书的实战性远超我的预期,读完后我感觉自己对脚本编写的信心大增,甚至开始主动寻找能用Python“暴力破解”的日常工作流程。
评分初次接触这本书的时候,我正处于一个技术瓶颈期,感觉自己的Python技能停留在写点小玩具程序的阶段,无法应对更深层次的系统交互。翻开《暴力Python》的目录,我立刻被其中对于系统安全、逆向工程和数据处理的章节所吸引。这本书的叙事风格非常直接,毫不拖泥带水,直奔主题。它没有过多渲染高深的理论,而是大量采用真实世界的案例来引导读者进行思考和实践。让我印象深刻的是它关于模糊测试(Fuzzing)的章节,作者用非常生动形象的比喻解释了这个复杂的安全概念,然后立即提供了一套可运行的代码模板,读者可以马上动手去尝试。这种“即学即用”的教学模式,极大地提高了我的学习兴趣和投入度。而且,书中对环境配置和依赖管理的讲解也十分到位,避免了许多初学者在搭建实验环境时遇到的常见陷阱。可以说,这本书就像是一位经验老到的导师,在你面前铺开了一张详细的作战地图,告诉你每一步需要应对的挑战以及最有效的突击策略。它给予读者的不仅仅是知识,更是一种敢于直面技术难题的勇气。
评分坦白讲,市面上很多关于Python的书籍,在介绍“高阶”应用时往往显得力不从心,要么是概念陈旧,要么是实践案例过于理想化。《暴力Python》在这方面做到了很好的平衡。它提供了一套非常贴近现代网络环境和信息安全挑战的视角。比如,书中对加密和哈希算法的应用场景分析,不是空泛的理论阐述,而是结合了实际的通信安全问题来展开。作者对数据结构在解决特定问题时的应用有着独到的见解,他能精准地指出在何种情况下,使用字典会比列表效率高出几个数量级,这种对效率的执着,正是“暴力”二字的另一种体现——用最直接、最有效率的方式达成目标。此外,作者的写作风格非常具有个人特色,他似乎在用一种略带反叛精神的口吻来引导读者突破传统思维的束缚,鼓励我们去探索Python能力边界之外的东西。读完后,我感觉自己看待问题的方式都变得更加“主动”和“有侵略性”了,不再是等待工具提供现成方案,而是主动去构建和定制工具。
评分等于什么都没说。
评分看的是wooyun同学翻译的中文版,同类型的书籍还有《Python黑帽子》,感觉后者更棒些 :)
评分不喜欢这类主题,请不要把cracker和hacker混为一谈。
评分这书确实很差劲,看此书不如直接去看实例代码。不过最后哪里利用pyinstaller做fud的奇技淫巧确实让我长见识了。
评分这书确实很差劲,看此书不如直接去看实例代码。不过最后哪里利用pyinstaller做fud的奇技淫巧确实让我长见识了。
相关图书









本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 book.quotespace.org All Rights Reserved. 小美书屋 版权所有